KN Talk Cybercrime: „Wie blank wäre euer Unternehmen morgen?“
Cyberkriminalität ist längst keine Bedrohung mehr, die nur Großkonzerne betrifft. Das war die zentrale Botschaft des KN-Talks „Cybercrime – Sicherheit für den Mittelstand“, zu dem die Kieler Nachrichten gemeinsam mit ennit GmbH, Bechtle IT-Systemhaus Kiel, PwC und DiWiSH am 24. September auf den TNG-Campus in Kiel eingeladen hatten. Rund um Vorträge, eine Podiumsdiskussion und praxisnahe Impulse diskutierten Expert*innen aus Wirtschaft, Politik, Polizei und Gesellschaft einen Abend lang darüber, wie real die Gefahr für den Mittelstand ist und was jetzt konkret zu tun ist.
Keynote: Simone Menne über Erpressung, Schatten-KI und digitale Souveränität
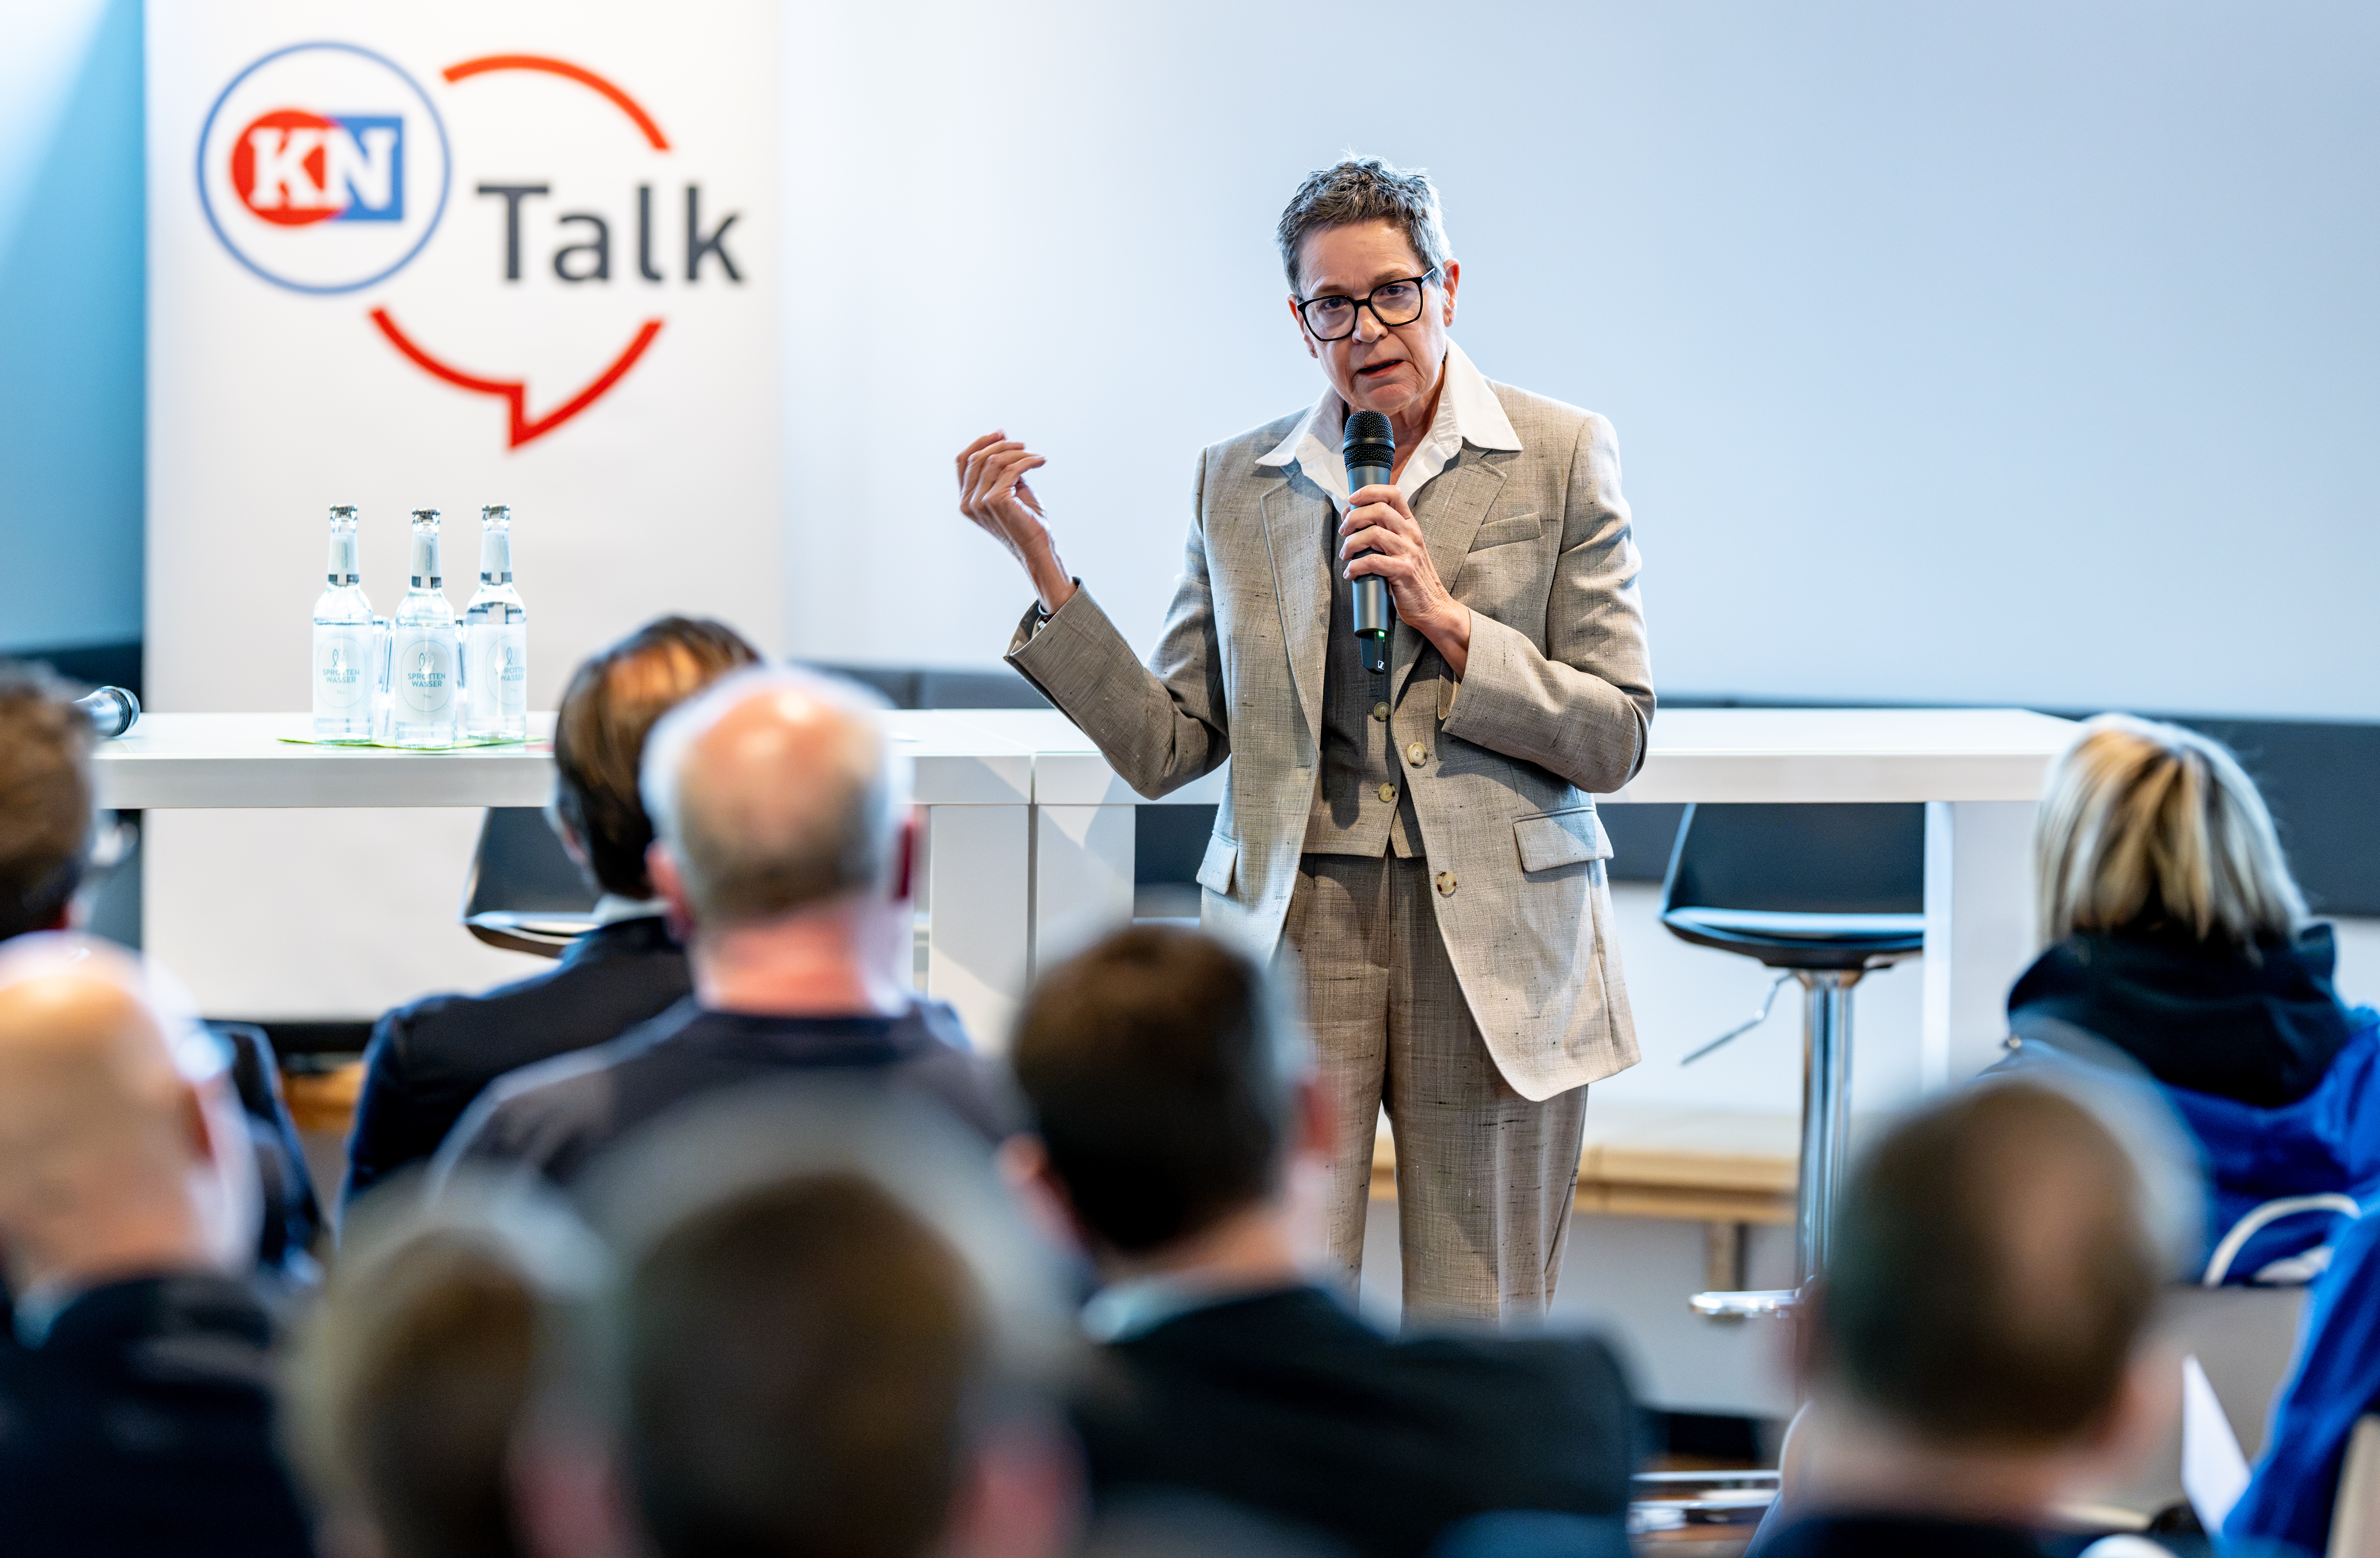
Den Auftakt machte Simone Menne, die von zwei selbst erlebten Hackerangriffen berichtete. Anschaulich schilderte sie, wie Daten erpresst werden, wie Aufsichtsräte in solchen Krisensituationen agieren müssen und welche Fragen dabei plötzlich drängend werden: Mit wem verhandelt man eigentlich? Woher kommen die geforderten Bitcoins? Solche Szenarien, so Menne, seien keine reine Theorie, man habe sie unter anderem vor Kurzem auch in Berlin erlebt.
Ein zentraler Erfolgsfaktor bei der Abwehr von Angriffen seien die eingesetzten Tools – aber ebenso entscheidend sei, wie oft ihr Einsatz geübt werde. Regelmäßige Testläufe und der Einsatz von KI, die gezielt nach Sicherheitslücken sucht, seien unverzichtbar geworden.
Menne forderte die Gäste auf, sich eine unbequeme Frage zu stellen: Was passiert eigentlich in meinem Unternehmen, wie blank wäre ich, wenn morgen plötzlich nichts mehr ginge? Diese Frage stelle sich unabhängig von der Unternehmensgröße. Gerade kleine Unternehmen stünden dabei vor der Herausforderung, oft dieselben Anforderungen erfüllen zu müssen wie ein Konzern, jedoch mit deutlich weniger Personal und Budget im Rücken.
Ein weiteres Risiko brachte sie unter dem Stichwort Schatten-KI auf den Punkt: Wer KI-Systeme ohne saubere Abschottung mit Unternehmensdaten füttert, trainiert damit unbemerkt sensible Informationen in die Modelle ein. Beim Thema Datensouveränität machte Menne deutlich, dass eine vollständige europäische Selbstversorgung aktuell nicht möglich sei – man bleibe in gewissem Maße von den USA abhängig. Souveränität bedeute deshalb vor allem, selbst entscheiden zu können, welche Tools man einsetzt.
Podiumsdiskussion: Zwischen Alltagsrealität und politischer Verantwortung
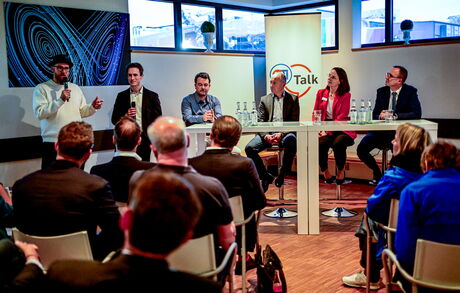
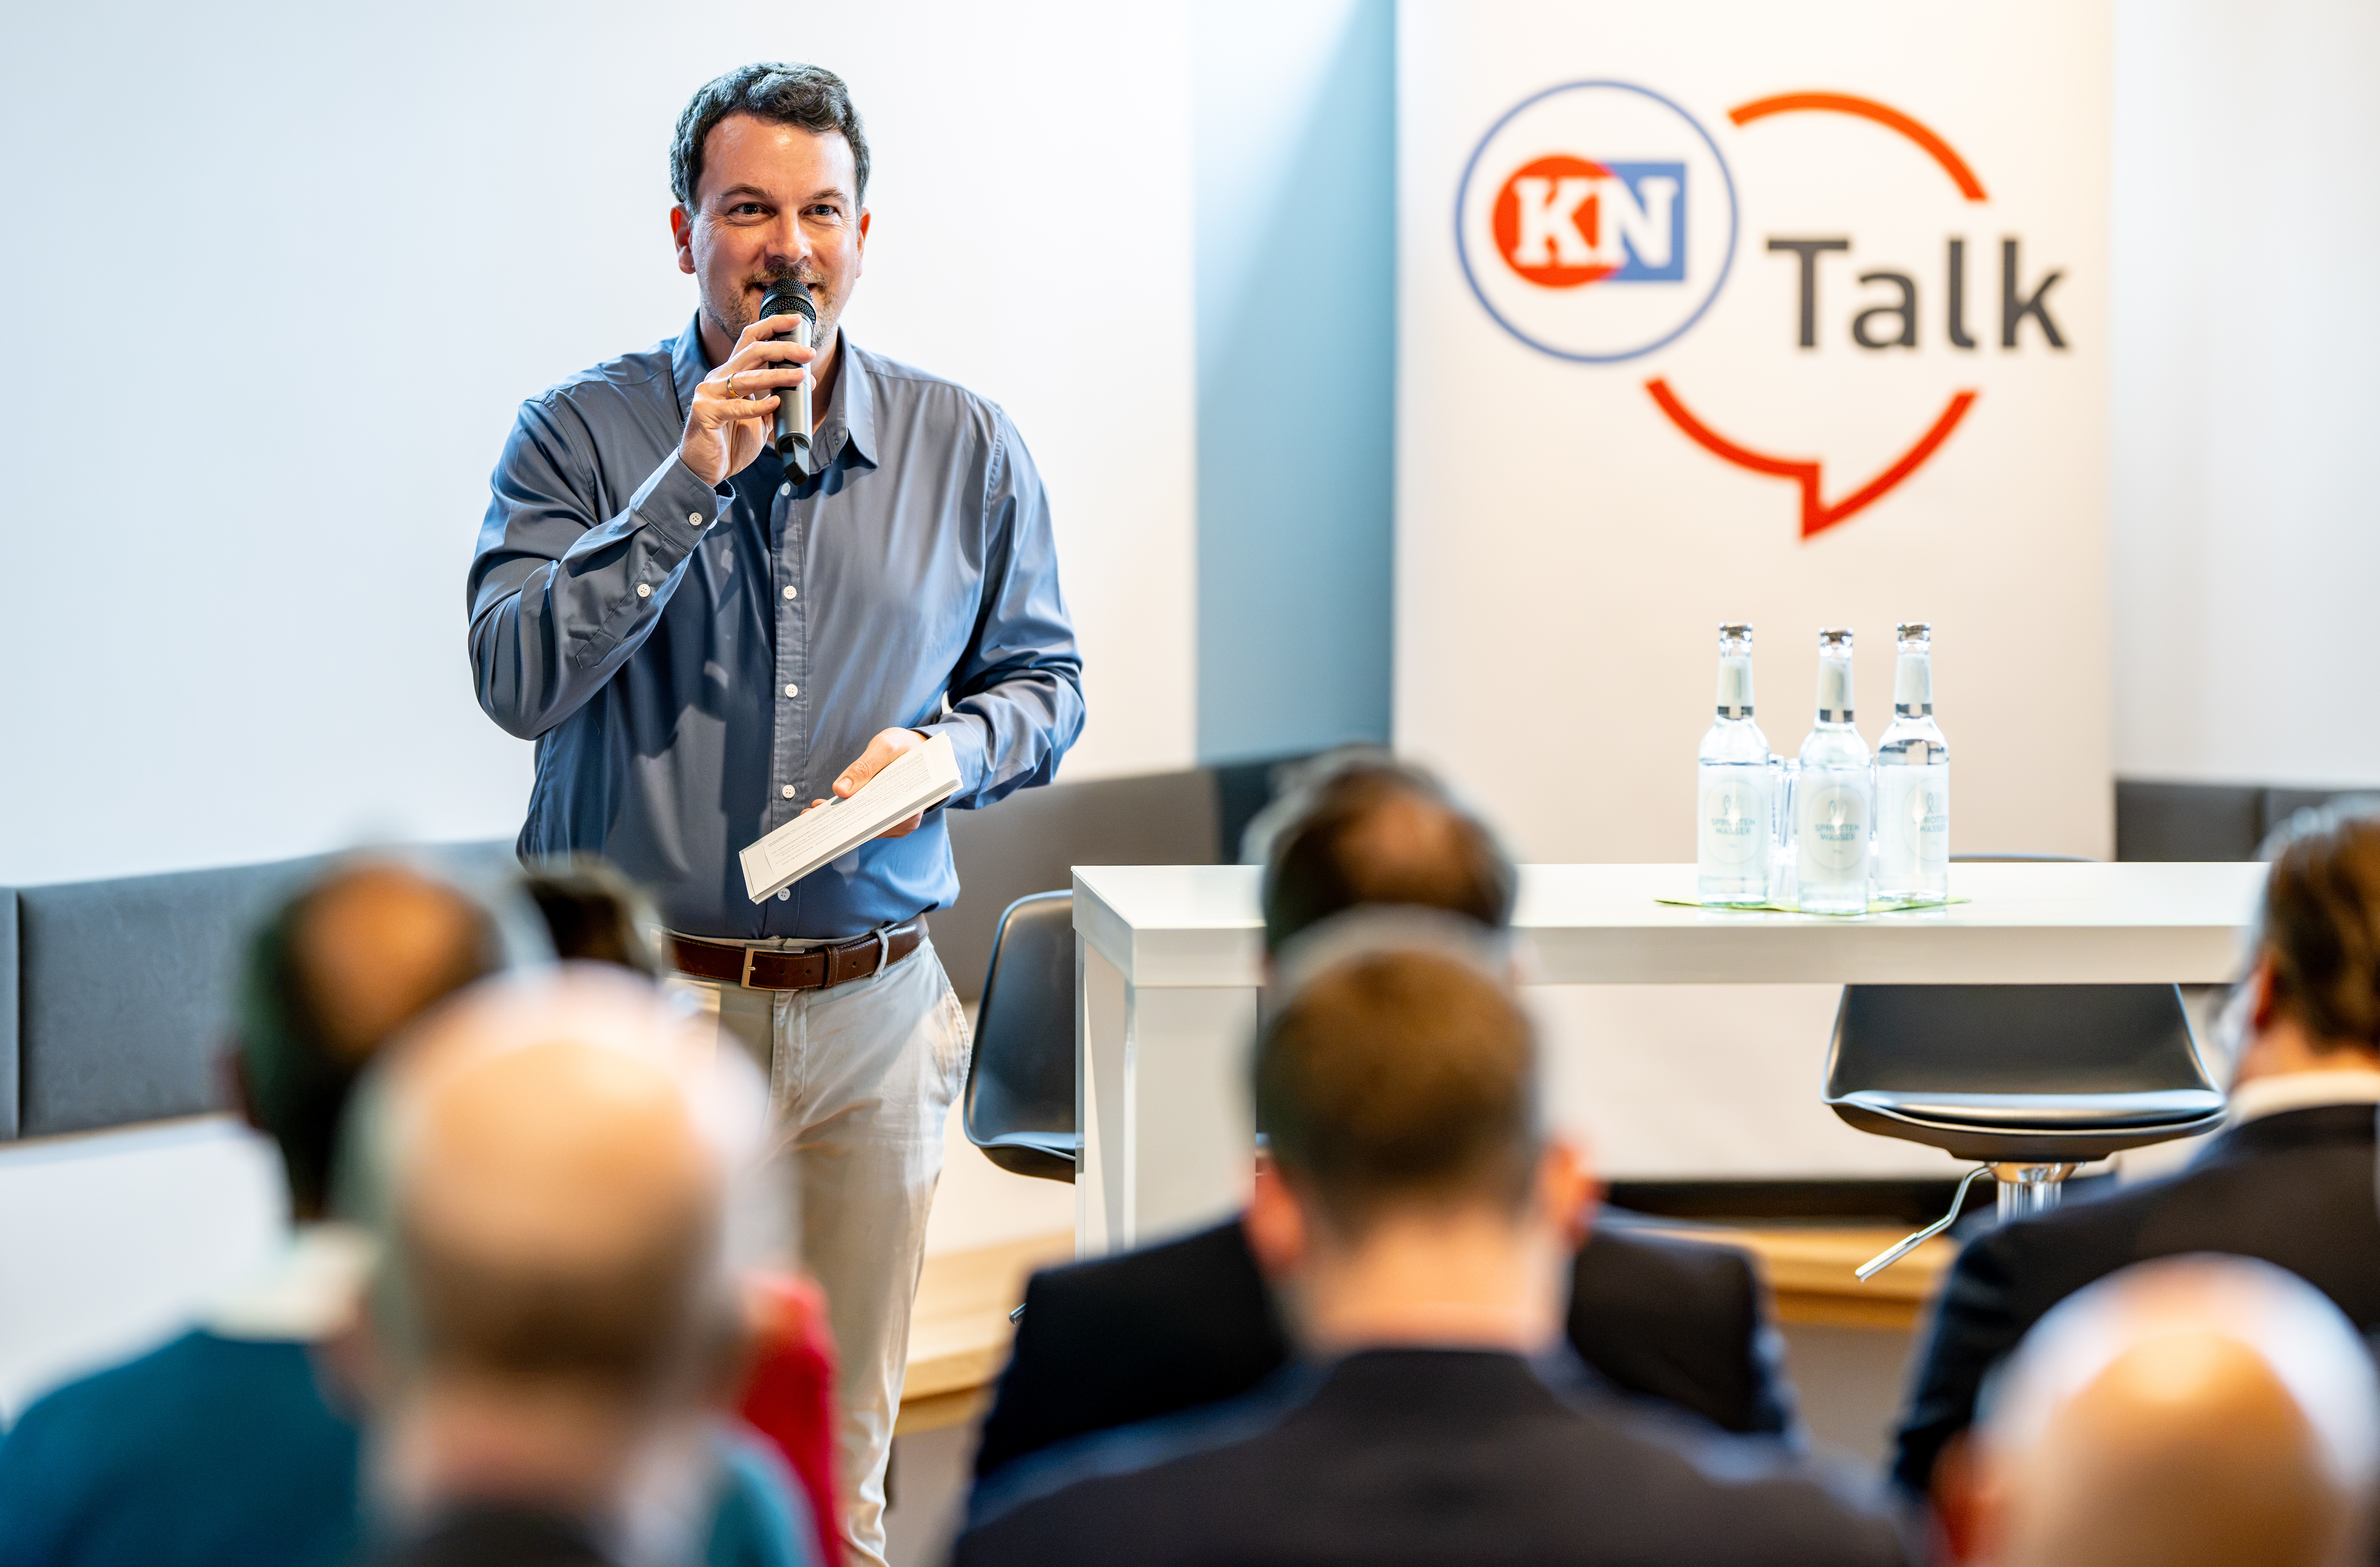
In der anschließenden Podiumsdiskussion moderierte Florian Sötje, Redakteur der Kieler Nachrichten, mit Heike Leise (ennit), Alexander Hahn (Bezirkskriminalinspektion Kiel) und Digitalisierungsminister Dirk Schrödter. Zum Einstieg verwies der Moderator auf den enormen wirtschaftlichen Schaden des vergangenen Jahres: 80 Prozent aller Fälle treffen kleine und mittelständische Unternehmen. Die Gefahr wachse weiter, während der Mittelstand seine eigene Sicherheit häufig überschätzt und zu wenig investiert. Die Realität, so der Tenor, sehe deutlich anders aus.
Heike Leise widersprach direkt einem verbreiteten Trugschluss: Kleine Unternehmen seien keineswegs zu unwichtig, um Ziel eines Angriffs zu werden. Besonders schwerwiegend seien Fälle, in denen nicht nur Daten verschlüsselt, sondern personenbezogene Informationen wie Gehaltslisten abfließen oder Industriespionage betrieben werde.
Alexander Hahn ergänzte aus polizeilicher Perspektive: Die Polizei gehe davon aus, dass rund 90 Prozent der Fälle im Dunkelfeld stattfinden, viele davon mit Tatpersonen im Ausland. Er habe Fälle begleitet, in denen betroffene Firmen am Ende insolvent gingen. Daten seien heute „das neue Gold, das neue Öl“ – begehrt, um verkauft zu werden. KI werde zunehmend auch für Deepfakes genutzt; Straftäter seien „fürchterlich kreativ“ und erfänden immer neue Geschichten. Sein nüchternes Fazit: Egal wie umsichtig man ist, irgendwann falle jeder auf einen gut gemachten Betrugsversuch herein. Und durch KI werde die Gefahr keineswegs geringer.
Minister Dirk Schrödter unterstrich den wirtschaftlichen Schaden, der vor allem durch Umsatzeinbrüche und den Verlust der Handlungsfähigkeit entstehe. Er plädierte für resiliente Systeme, verwies aber zugleich auf die Rolle des Staates: Dieser solle den Markt für IT-Sicherheitslösungen nicht ersetzen, sondern die Sicherheitspartnerschaft auf Landesebene ausbauen, gemeinsam mit IHKen und dem Landeskriminalamt. Im Kabinett sei zuletzt die kritische Infrastruktur Thema gewesen, mit dem Ziel, ein Lagebild zu erstellen und Informationen besser zusammenzuführen, um sie an die Wirtschaft weiterzugeben. Politik habe die Aufgabe, Bewusstsein zu schaffen, idealerweise gemeinsam mit Partnern wie dem DiWiSH-Cluster. Events wie dieser KN-Talk, so Schrödter, setzten genau das richtige Signal: Man müsse sich gemeinsam kümmern, Technologie zugleich als Chance begreifen und Angriffen mit technischen Mitteln begegnen, statt in Pessimismus zu verfallen.
Zur akuten Krisenbewältigung riet Alexander Hahn zu einem klaren Ablauf: Im Akutfall Netzwerk trennen, Mitarbeitende einbeziehen und in jedem Fall die Polizei kontaktieren. Nur so ließen sich Tatpersonen perspektivisch ermitteln. Und je mehr Informationen zusammenkämen, desto besser. Die Polizei arbeite dabei bewusst so, dass betriebliche Abläufe nicht zusätzlich blockiert, sondern kooperativ unterstützt werden.
Heike Leise rundete den Block zur Prävention mit einem einfachen Bild ab: Sich zu kümmern sei wie das Abschließen der Haustür oder das Schließen der Fenster. Man müsse aktiv etwas tun. Der Online-Cyberrisikocheck helfe, erste Lücken zu identifizieren. Der Mensch bleibe oft der kritische Punkt, weshalb User-Awareness-Trainings das A und O seien. Pseudo-Phishing-Mails seien mittlerweile so raffiniert gestaltet, dass selbst sensibilisierte Personen darauf reagieren. Regelmäßige Schulungen seien deshalb unverzichtbar. Sichere Tests, die zeigen, wie weit ein Hacker tatsächlich kommen würde, helfen, konkrete Schwachstellen aufzudecken.
Impuls von Bechtle: IT, Business und Mensch als Dreiklang
Vertretende der Firma Bechtle betonten, dass IT-Sicherheit immer im Dreiklang aus IT, Business und Mensch gedacht werden müsse. Sensibilität für das Thema bedeute auch, bereit zu sein, Geld dafür auszugeben, und einen realistischen Blick auf die eigene Sicherheitslage zu entwickeln: Erst Tests finanzieren, dann die gefundenen Lücken tatsächlich schließen. Sonst wisse man zwar, dass der Zaun ein Loch hat, tue aber nichts dagegen. IT-Sicherheit sei ein Marathon, kein Sprint, weshalb ein langfristiger Plan entscheidend sei. KI selbst habe viele Facetten und sei weder nur gut noch nur schlecht. Beide Seiten, Angreifer wie Verteidiger, nutzen sie inzwischen als Werkzeug. Sicherheit bedeute daher auch, jeden Monat ein kleines Stück besser zu werden. Anschaulich brachte Bechtle einen Darknet-Scan mit, der zeigte, welche Informationen zu einzelnen Unternehmen dort bereits kursieren.
Minister Schrödter ergänzte, die IT-Landschaft in Schleswig-Holstein sei „so vielfältig wie unser Land“. Auch hier sei der Faktor Mensch entscheidend, weshalb Awareness geschaffen werden müsse. Heike Leise machte deutlich, dass der Wiederanlauf nach einem Angriff stark vom Ausmaß des Schadens abhänge: Manchmal müsse man komplette Systeme neu aufsetzen. Dafür brauche es Profis, ausreichend Zeit, Ruhe und einen schrittweisen Wiederaufbau. Alexander Hahn beschrieb die Eskalationsstufen, die nach einem Datenabfluss drohen: die „Triple Extortion“ aus Entschlüsselungs-Erpressung, der Drohung, Daten zu verkaufen, und (wenn Kundendaten betroffen sind) auch der Erpressung der Kunden selbst. Ein Angriff könne im Nachhinein zwar ein heilsamer Weckruf sein, komme aber immer zu spät, weil „das Kind dann bereits in den Brunnen gefallen“ sei.
Impuls von PwC: Datenhygiene, ISO 27001 und ein Netzwerk in sieben Minuten
Vertretende von PwC lieferten einen weiteren praxisnahen Impuls. Morten Köster berichtete, dass Angreifer längst verstanden hätten, dass Unternehmen mittlerweile Backups anlegen. Sie suchten deshalb gezielt nach Unterlagen, die eigentlich gar nichts mit dem Geschäftsbetrieb zu tun haben, etwa private Scheidungsunterlagen auf dem Firmenrechner, um gezielt einzelne Personen unter Druck zu setzen. Mit KI ließen sich solche Datensätze inzwischen extrem einfach durchsuchen. Sein Appell: Unternehmen sollten regelmäßig prüfen, ob bestimmte Daten überhaupt im Firmenkontext existieren sollten, um sich nicht unnötig erpressbar zu machen. Der Einsatz von KI sei grundsätzlich sicher möglich, man müsse ihn nur entsprechend gestalten und Regeln auch technisch durchsetzen. Ein Verbot sei nicht die Lösung, stattdessen brauche es eine sicher ermöglichte Nutzung. Als Grundlage empfahl er, sich am Standard ISO 27001 zu orientieren, um die eigene Sicherheit regelmäßig selbst zu hinterfragen.
Philipp Lösse ordnete regulatorisch ein: DORA gelte als Vorläufer von NIS2 und stelle im Finanzsektor ein einheitliches Mindestmaß an Resilienz sicher, insbesondere um infizierte Teilbereiche eines Systems isolieren zu können. Vorhandene Leitfäden sollten genutzt werden, um das eigene Sicherheitsniveau systematisch zu erhöhen. Ein Schwachstellenscanner müsse zwingend das komplette System abdecken, sonst entstehe eine Blackbox, die sich nicht patchen lasse. Die entscheidende Frage, die man sich immer wieder stellen müsse: Wie kann ich schneller werden?
Besonders eindrücklich war ein von PwC durchgeführter Test: Eine KI legte das Netzwerk eines Unternehmens innerhalb von nur sieben Minuten vollständig lahm. Morten Köster appellierte deshalb, einen risikobasierten Ansatz zu verfolgen: Welche Systeme sind besonders schützenswert, welche leicht erreichbar, welche werden am meisten genutzt? Auf dieser Basis sollten Unternehmen Schritt für Schritt gezielt in ihre Absicherung investieren.
Minister Schrödter machte abschließend deutlich, dass auch der Modernisierungsprozess des Landes mit großen Herausforderungen verbunden sei. Statt den „Berg der Souveränität und Modernisierung“ als unbezwingbares Ganzes zu betrachten, gehe man pragmatisch vor und nutze bestehende Baustellen, an denen ohnehin modernisiert werden müsse, als Hebel für den Transformationsprozess. Heike Leise betonte die Bedeutung von Wahlfreiheit: Der Mensch sei zwar bequem und schätze Komfort, dennoch seien Alternativen wichtig, etwa unabhängige, windkraftbetriebene Rechenzentren. Es gebe zahlreiche europäische, deutsche und Open-Source-Lösungen, die diese Wahlfreiheit ermöglichen.
Was stimmt optimistisch?
Zum Abschluss richtete die Runde den Blick nach vorn. Alexander Hahn, der das Thema seit vielen Jahren begleitet, zeigte sich beeindruckt davon, wie viel sich auf allen Seiten bereits getan habe: Das Bewusstsein in den Chefetagen wachse spürbar, ebenso wie die Kompetenz innerhalb der Polizei selbst. Landeskriminalamt und Kommissariate seien hochkompetent und könnten mit den Tatpersonen durchaus mithalten – ein Umstand, der ihn zuversichtlich in die Zukunft blicken lässt.
Heike Leise sieht gerade in Abenden wie diesem einen wichtigen Baustein: Veranstaltungen, zu denen so viele Menschen kommen und dabei mehr Bewusstsein entwickeln, lieferten wichtige Denkanstöße. Auch Minister Schrödter schloss sich dem optimistischen Fazit an: Der Austausch zum Thema habe unfassbar zugenommen, man werde deutlich häufiger angesprochen als früher, ein klares Zeichen für gestiegenes Bewusstsein. Auch wenn sich nie alle Fragen lösen ließen, gehe man lieber mit der Erkenntnis aus diesem Abend, jetzt anzufangen und dranzubleiben.
Netzwerken zum Abschluss
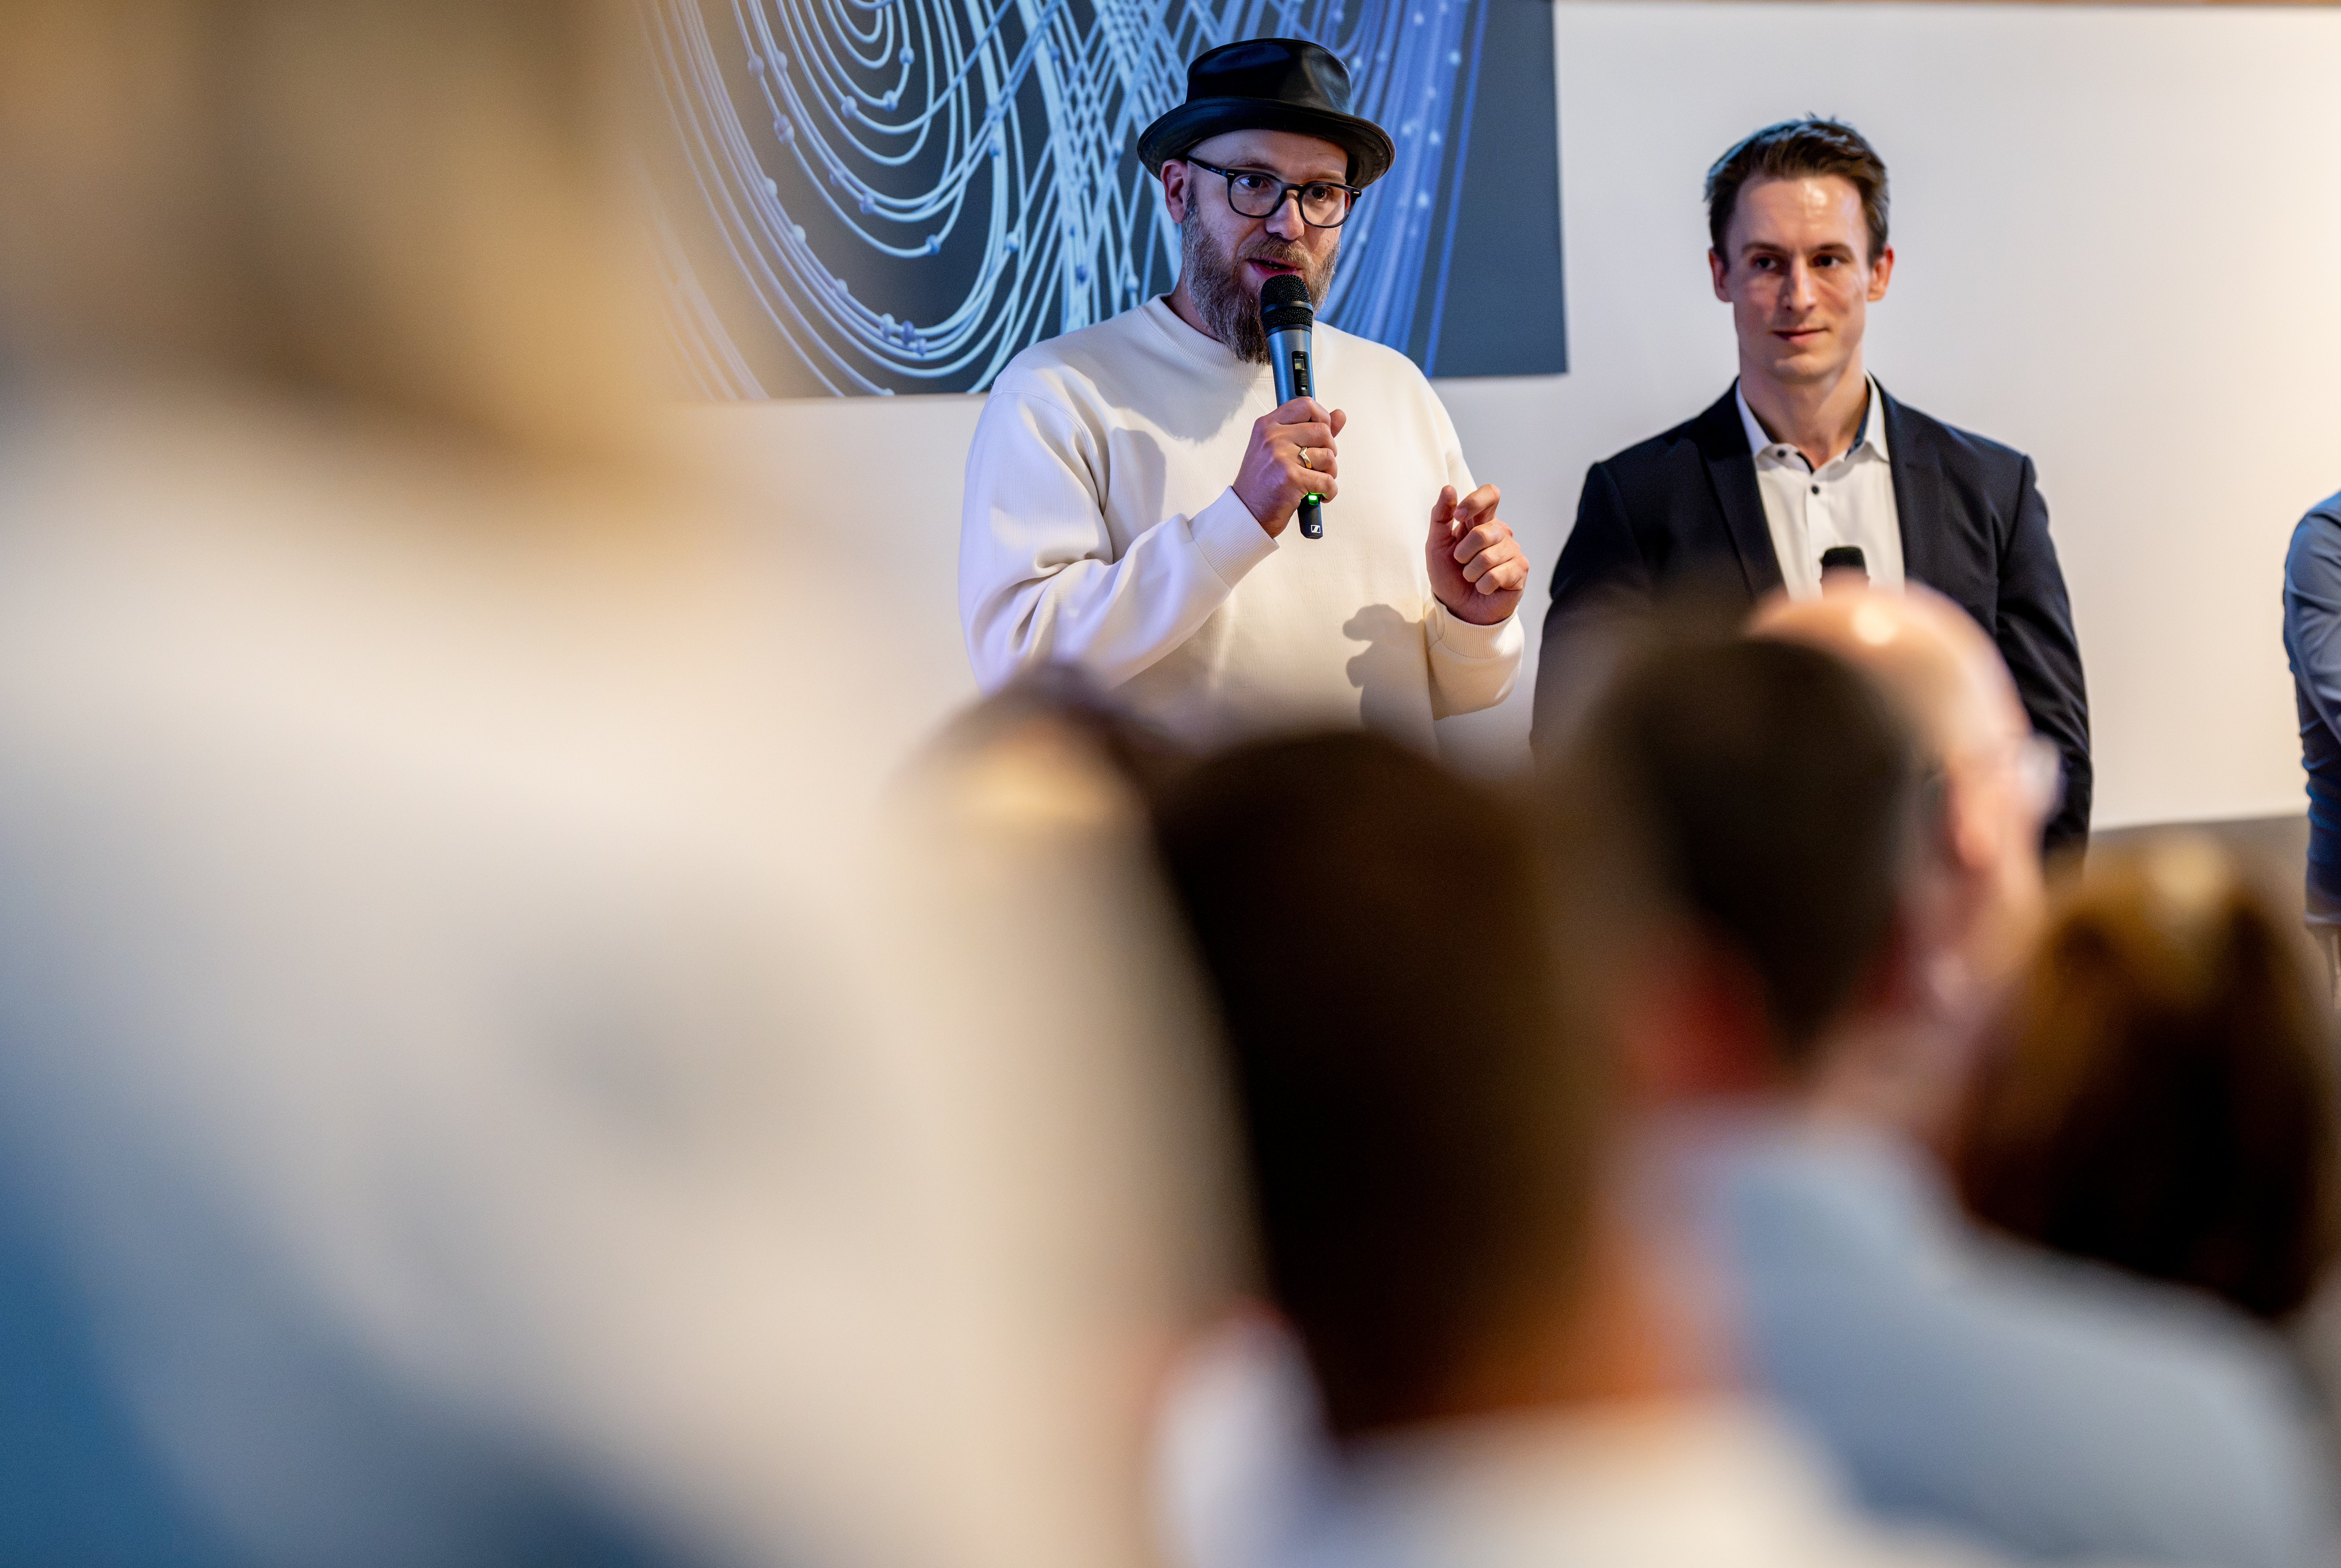
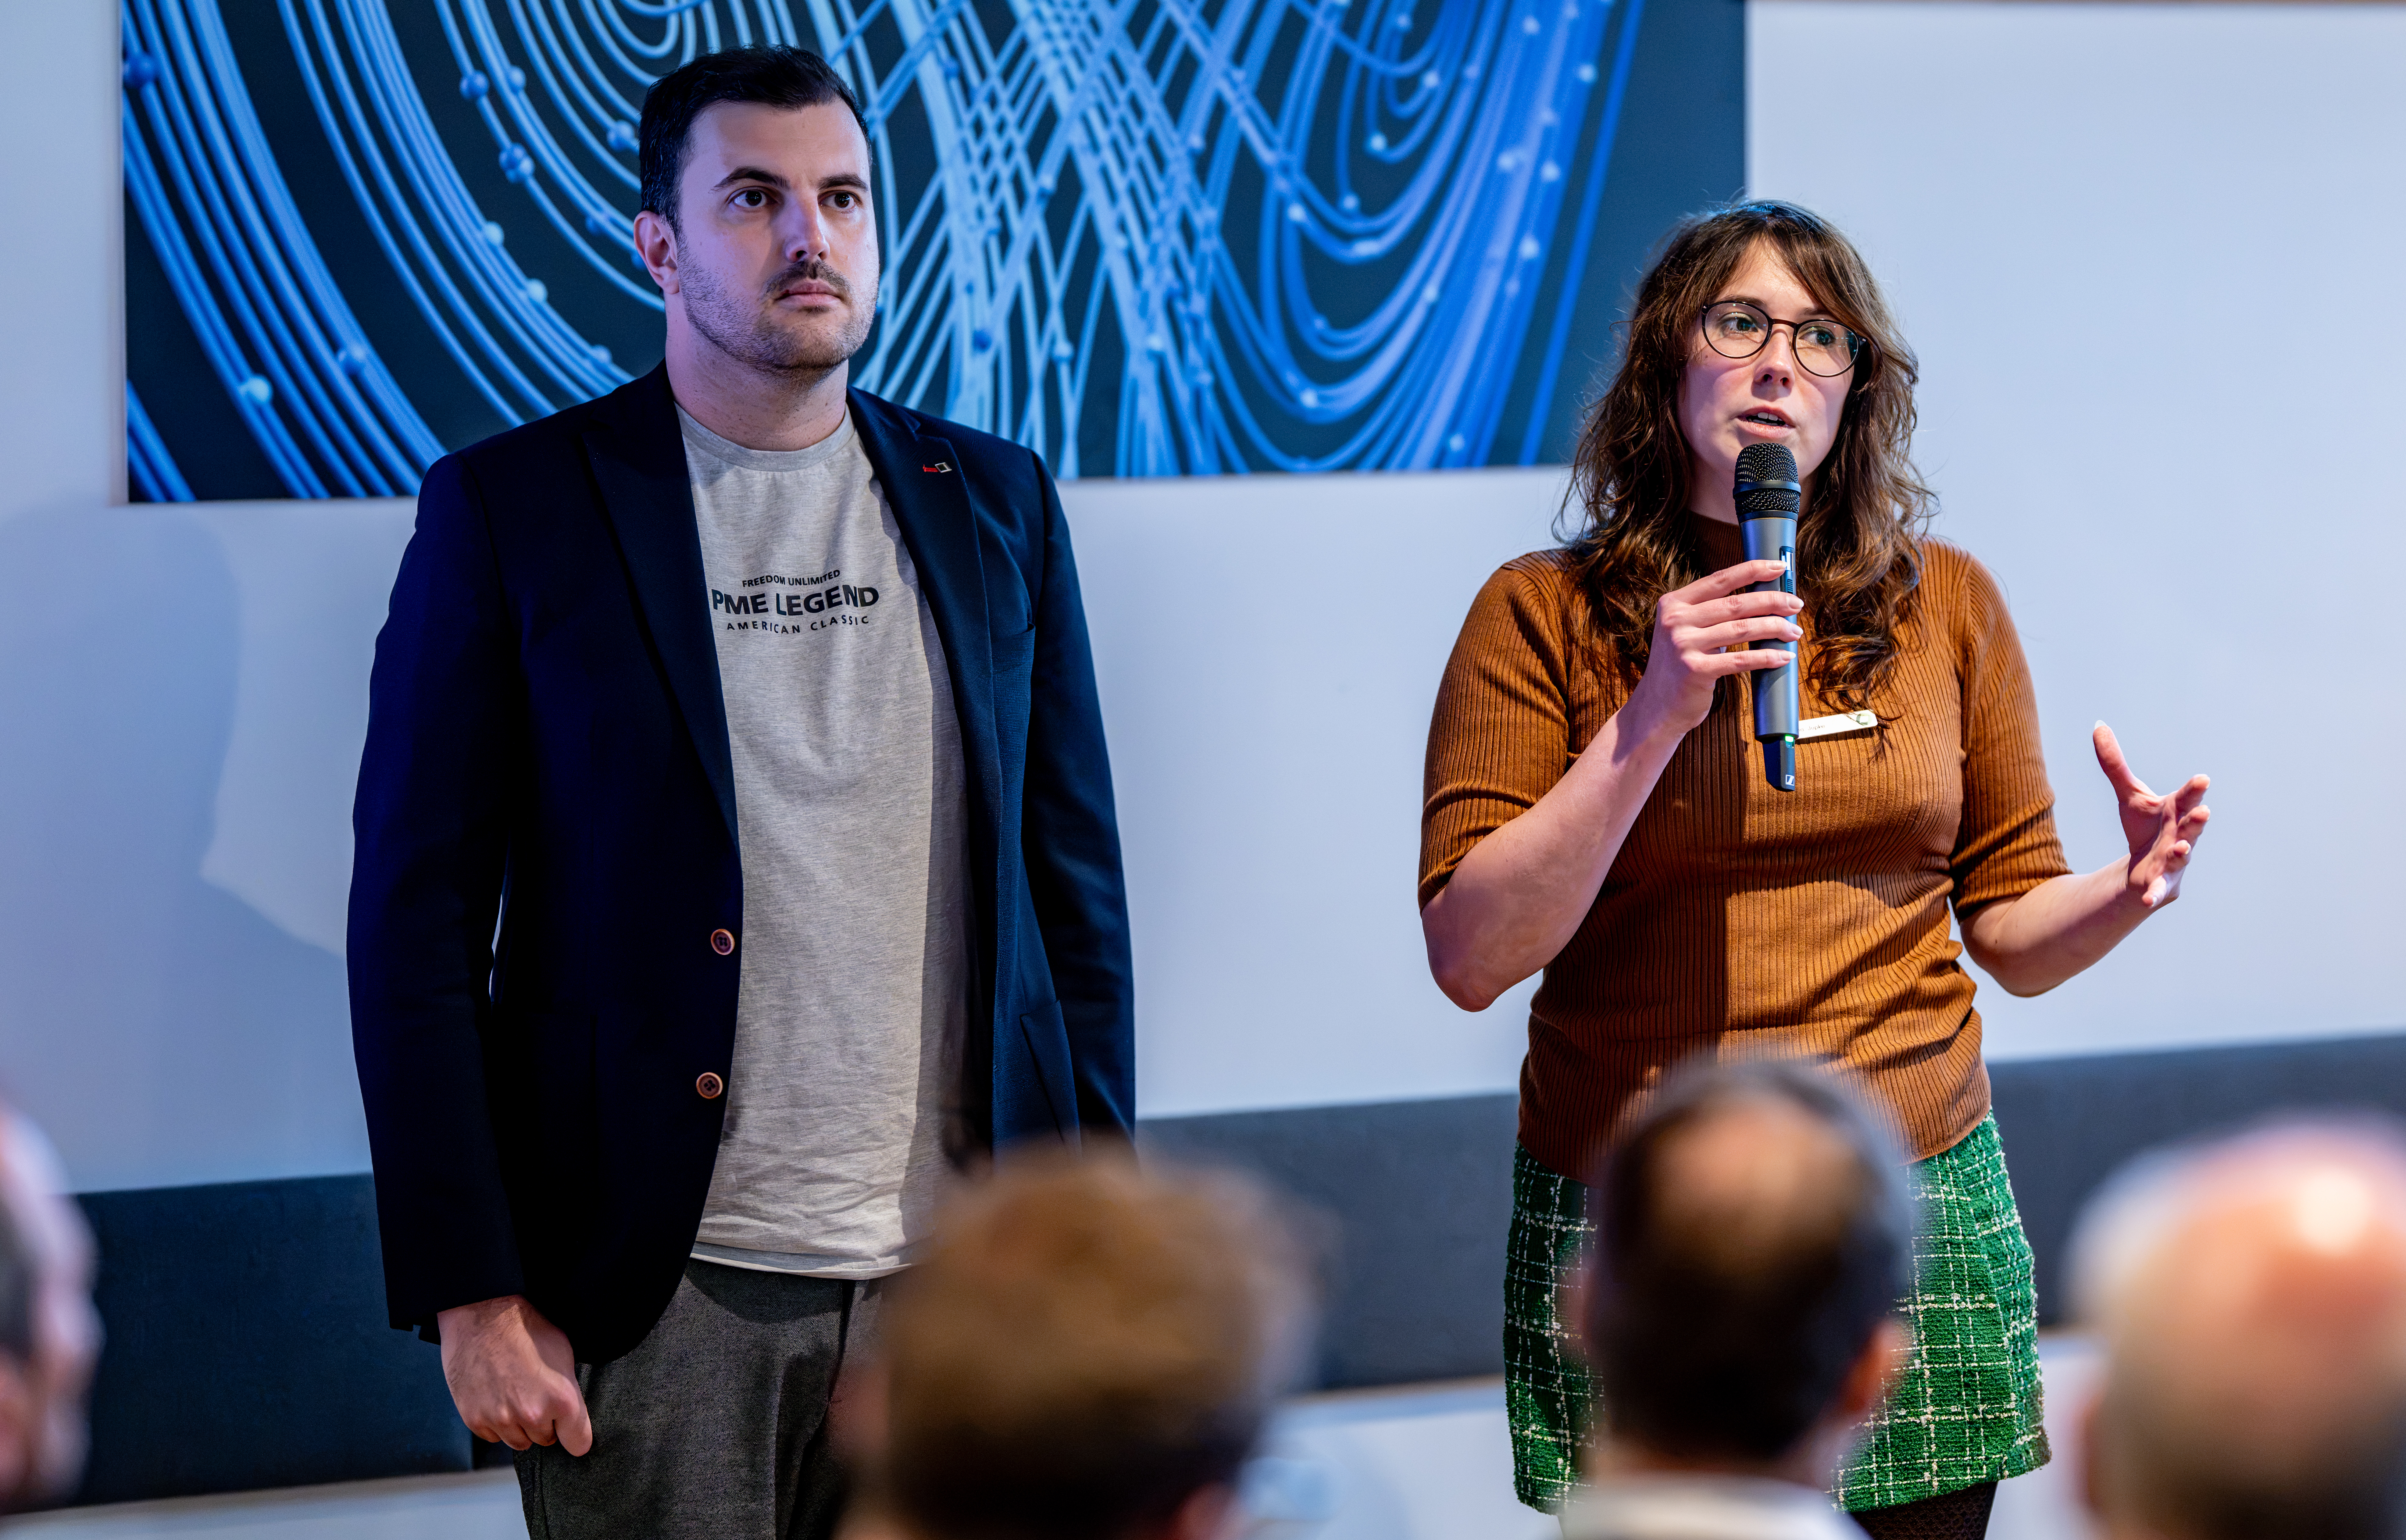
Nach der Fragerunde aus dem Publikum ließen die Gäste den Abend bei Essen, Getränken und intensivem Austausch ausklingen. Der KN-Talk machte einmal mehr deutlich: IT-Sicherheit ist kein Thema, das sich mit einer einzelnen Maßnahme abhaken lässt, sondern eine Aufgabe, der sich Wirtschaft, Politik, Polizei und Gesellschaft nur gemeinsam, kontinuierlich und mit langem Atem stellen können.
Fotos: Axel Heimken, Kieler Nachrichten
Weitere News
KN Talk Cybercrime: „Wie blank wäre euer Unternehmen morgen?“
Cyberkriminalität ist längst keine Bedrohung mehr, die nur Großkonzerne betrifft. Das
...
Weiterlesen … KN Talk Cybercrime: „Wie blank wäre euer Unternehmen morgen?“
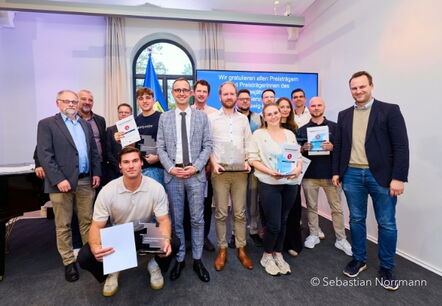
Digitalisierungspreis 2026: Diese Projekte wurden ausgezeichnet
Die Landesregierung Schleswig-Holstein hat am 23. September 2026 den
...
Weiterlesen … Digitalisierungspreis 2026: Diese Projekte wurden ausgezeichnet
Nachbericht Fachgruppe IT-Security: Aus- und Weiterbildung in der Cybersecurity – Wie bilden wir die Fachkräfte von morgen?
Wie können Hochschulen und Unternehmen gemeinsam dafür sorgen, dass Absolventinnen
...
BiT SEA-SH: Wie KMU in Schleswig-Holstein aus Daten KI-Anwendungen machen
In vielen Unternehmen schlummern Daten, deren Potenzial bislang kaum genutzt wird.
...
Weiterlesen … BiT SEA-SH: Wie KMU in Schleswig-Holstein aus Daten KI-Anwendungen machen
Law Talk: Aufzeichnung mit Oliver Daum jetzt online
Wie verändert Künstliche Intelligenz unsere Arbeitswelt – und welche rechtlichen
...
Weiterlesen … Law Talk: Aufzeichnung mit Oliver Daum jetzt online
Herzlich willkommen, DisplayPilot GmbH & Co. KG
Als Systemintegrator plant, installiert und betreut DisplayPilot Medien-, Netzwerk-
...
Weiterlesen … Herzlich willkommen, DisplayPilot GmbH & Co. KG
Praktikumsplätze sichtbar machen: Diese Plattformen gibt es im Land
Ein Praktikum kann der erste Schritt in Ausbildung, Studium oder Beruf sein – und für
...
Weiterlesen … Praktikumsplätze sichtbar machen: Diese Plattformen gibt es im Land
Herzlich willkommen, glæd.works
Mit einem hybriden Kursprogramm und individueller Beratung unterstützt glæd.works
...
Starke Wurzeln für die Pflege – warum wir ein lebendiges Ökosystem brauchen
Netzwerke sind ein entscheidender Innovationstreiber. Im Projekt Care-AI gestaltet
...
Weiterlesen … Starke Wurzeln für die Pflege – warum wir ein lebendiges Ökosystem brauchen
Herzlich willkommen, B310 Digital
B310 Digital ist eine Beratung für Open Source, Software Engineering und Agentic
...
Inspiriere die nächste Generation von weiblichen IT- und MINT-Talenten
MINT ist vielfältig! Ob Technik, IT, Naturwissenschaften oder Mathematik – im Berufso
...
Weiterlesen … Inspiriere die nächste Generation von weiblichen IT- und MINT-Talenten

Herzlich willkommen, Softstack GmbH
Die Softstack GmbH aus Flensburg entwickelt innovative und sichere Softwarelösungen
...

d.velop Welcome Day: DiWiSH Mitglied zieht um und feiert
Nachdem die Kieler Niederlassung des Software-Spezialisten d.velop über ein Jahrzehnt
...
Weiterlesen … d.velop Welcome Day: DiWiSH Mitglied zieht um und feiert

Bis zum 30.08. bewerben: Zukunftslabor Generative KI: KI-Matchmaking
Das Zukunftslabor Generative KI bietet KI-Startups ab sofort die Möglichkeit, sich
...
Weiterlesen … Bis zum 30.08. bewerben: Zukunftslabor Generative KI: KI-Matchmaking

Herzlich willkommen, SeaSalt Consulting
Seasalt Consulting ist eine E‑Commerce- und Digitalberatung für Unternehmen, die
...